Wszystkie trzy narzędzia szyfrują sesję i mają certyfikaty, które dobrze wyglądają w prezentacji. Różnice zaczynają się tam, gdzie kończy się marketing: kto kontroluje serwery pośredniczące, jak wygląda zabezpieczenie dostępu bezobsługowego, ile kosztuje wersja, w której dane naprawdę zostają u Ciebie, i co firma zrobiła, gdy sama została zaatakowana. Porównujemy AnyDesk, TeamViewer i Remotly w pięciu obszarach, które liczą się dla działu IT i audytora, a nie dla działu marketingu.
Szyfrowanie: wszyscy mają AES-256, różnice są w szczegółach
Na poziomie samego szyfrowania sesji trzy narzędzia są do siebie podobne i każde z nich wystarcza, żeby podsłuch ruchu w sieci nie dał napastnikowi nic użytecznego.
- AnyDesk opiera się na TLS 1.2 z wymianą kluczy RSA 2048 i szyfrowaniem sesji AES‑256‑GCM. Używa też weryfikacji „fingerprintu” klienta, co utrudnia podszycie się pod znane urządzenie.
- TeamViewer stosuje wymianę kluczy RSA 4096 i szyfrowanie sesji AES‑256. Firma ma certyfikaty ISO/IEC 27001, SOC 2 i SOC 3, jest też autoryzowanym CNA w programie CVE – może sama publikować identyfikatory podatności we własnych produktach.
- Remotly szyfruje połączenia end‑to‑end z użyciem TLS 1.2/1.3, RSA‑4096 i AES‑256, a szyfrowanie jest wspierane sprzętowo, więc nie odbija się na wydajności strumienia 4K czy 6K.
Istotniejsza od długości klucza jest odpowiedź na pytanie, gdzie szyfrowanie się kończy. We wszystkich trzech rozwiązaniach sesja jest szyfrowana między klientem a hostem, a serwer pośredniczący przekazuje tylko zaszyfrowane pakiety. Różnica polega na tym, kto ten serwer utrzymuje i jakie metadane o połączeniu gromadzi – i o tym jest następna sekcja.
Dane o algorytmach konkurencji pochodzą z ich publicznej dokumentacji; przed decyzją zakupową warto poprosić dostawcę o aktualny dokument techniczny, bo parametry zmieniają się między wersjami.
Kto kontroluje serwery pośredniczące
To jest obszar, w którym trzy produkty różnią się najbardziej, i który najczęściej decyduje o wyniku audytu.
AnyDesk w standardowych planach kieruje ruch przez globalną sieć serwerów dostawcy. Wersja On‑Premises, w której cała infrastruktura stoi u klienta, jest osobnym produktem dla dużych organizacji, wyceniana indywidualnie i wymagająca własnego wdrożenia serwera.
TeamViewer działa w tym samym modelu: standardowe plany korzystają z infrastruktury TeamViewera (firma podkreśla niemiecką siedzibę i serwery zgodne z RODO). Pełną kontrolę nad danymi daje dopiero TeamViewer Tensor – oferta enterprise z dedykowaną infrastrukturą i własnymi politykami, znacznie droższa od planów standardowych.
Remotly najpierw próbuje połączenia bezpośredniego P2P, a gdy jest ono niemożliwe, używa serwera relay. Własny Relay Server (Windows x64, Linux amd64/arm64/arm7) jest częścią każdego planu biznesowego: jeden serwer w planie Pro, nieograniczona liczba w planach Admin, Support i Ultra‑High Quality. Nie ma osobnej wersji „enterprise” – ta sama aplikacja, ten sam cennik, tylko ruch idzie przez Twój serwer.
Dla małej lub średniej firmy ma to praktyczne znaczenie: u konkurencji suwerenność danych to funkcja, na którą trzeba zasłużyć budżetem korporacyjnym. W Remotly to ustawienie w panelu administracyjnym.
Uwierzytelnianie i dostęp bezobsługowy
Większość realnych włamań przez zdalny pulpit nie łamie szyfrowania. Wykorzystuje słabe hasło do dostępu bezobsługowego, przejęte konto dostawcy albo socjotechnikę („dzwonię z pomocy technicznej, proszę podać kod”). Dlatego to, jak narzędzie zarządza tożsamością i dostępem, jest ważniejsze niż długość klucza.
AnyDesk oferuje uwierzytelnianie dwuskładnikowe, listy dozwolonych urządzeń (whitelisting), hasło do dostępu bezobsługowego i w planach wyższych zarządzanie uprawnieniami z konsoli. Integracja z katalogiem firmowym jest dostępna w planach dla większych organizacji.
TeamViewer ma rozbudowany zestaw: 2FA dla konta, dwuskładnikowe potwierdzanie połączeń, listy zaufanych urządzeń, zarządzanie politykami z konsoli oraz SSO i integrację z katalogiem w planach biznesowych i Tensor. Jest też ochrona przed oszustwami, bo TeamViewer jest od lat narzędziem numer jeden w scamach „na pomoc techniczną”.
Remotly stawia na tożsamość firmową: logowanie przez Microsoft Entra ID / Active Directory lub konto Microsoft i Google (SSO), z politykami MFA Twojej organizacji. Uprawnienia zarządza się w panelu administracyjnym (w planie Admin przez AD). Dostęp bezobsługowy ma dodatkowe zabezpieczenia: wygaszanie ekranu hosta, blokadę klawiatury i myszy, podgląd kamery, ocenę ryzyka każdego żądania połączenia z powiadomieniem oraz tryb „tylko podgląd” z blokadą schowka. Agent QuickHost jest wdrażany masowo przez Intune z tokenem organizacji, więc nie ma sytuacji, w której pracownik sam instaluje narzędzie i sam ustawia hasło.
Co się stało, gdy dostawcy sami zostali zaatakowani
Każdy duży dostawca zdalnego dostępu jest celem, bo przejęcie jego infrastruktury to potencjalny dostęp do milionów komputerów. Historia incydentów mówi więcej o kulturze bezpieczeństwa firmy niż lista certyfikatów.
AnyDesk, styczeń 2024. Firma potwierdziła włamanie do swoich systemów produkcyjnych. W odpowiedzi unieważniła certyfikaty podpisywania kodu, wymusiła reset haseł do portalu my.anydesk.com i wydała nową wersję aplikacji z nowym certyfikatem. Badacze bezpieczeństwa zgłaszali potem oferty sprzedaży danych logowania klientów AnyDesk w sieci. Incydent dotyczył infrastruktury dostawcy, a nie samych sesji, ale przez kilka dni klienci nie mieli pewności, czy pobrany instalator jest zaufany.
TeamViewer, czerwiec 2024. Firma zgłosiła nieautoryzowany dostęp do swojego wewnętrznego środowiska IT, przypisany grupie APT29 (Midnight Blizzard), powiązanej z rosyjskim wywiadem. Według TeamViewera naruszenie ograniczyło się do sieci korporacyjnej i nie objęło środowiska produktowego ani danych klientów. Wcześniej, w 2016 roku, fala przejęć kont użytkowników TeamViewera (najpewniej przez wyciekłe hasła z innych serwisów) doprowadziła do wprowadzenia obowiązkowych zabezpieczeń kont.
Remotly nie ma w historii publicznie zgłoszonego incydentu – ale trzeba uczciwie dodać, że jest produktem młodszym i mniejszym, więc jest też mniej atrakcyjnym celem. Istotniejsza jest architektura: z własnym relay i szyfrowaniem end‑to‑end ewentualne włamanie do infrastruktury dostawcy nie daje napastnikowi drogi do Twoich sesji, bo ta infrastruktura nie jest w nich pośrednikiem.
Wniosek z obu incydentów jest ten sam. Żaden dostawca nie jest nie do złamania. Pytanie brzmi: jak bardzo Twoje bezpieczeństwo zależy od tego, że akurat ten dostawca nie zostanie złamany dziś.
Porównanie w jednej tabeli
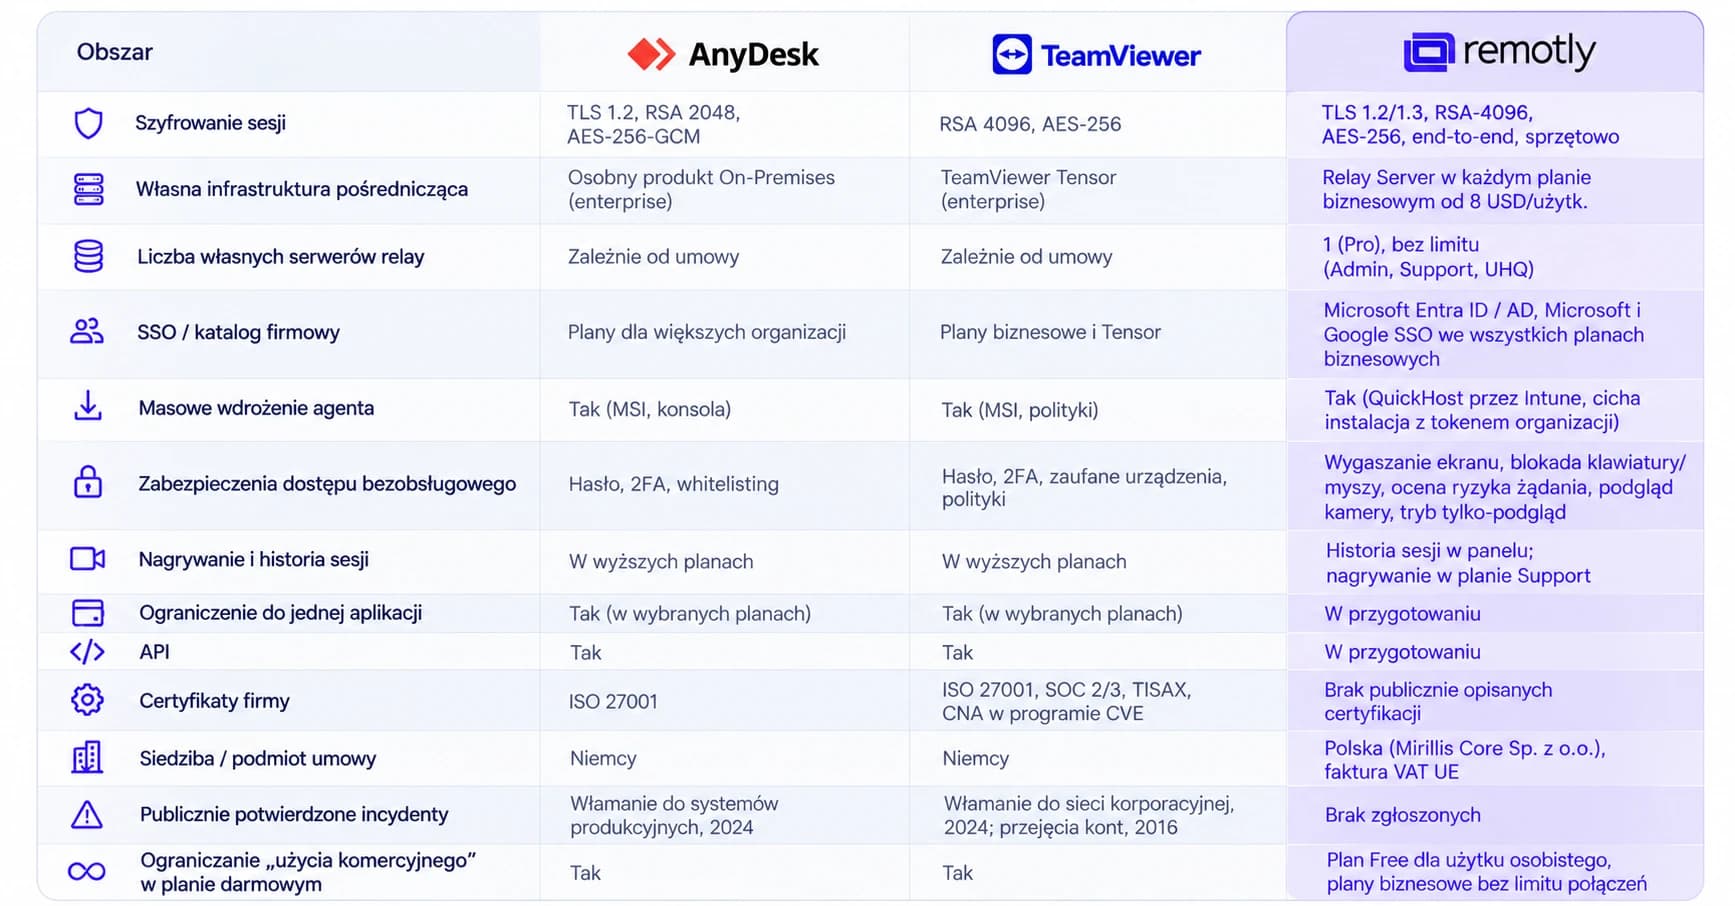
Tabela odzwierciedla stan publicznej dokumentacji na październik 2026. Pozycje konkurencji mogą różnić się między planami i regionami – przed zakupem poproś o aktualne zestawienie funkcji dla konkretnego planu.
Dla kogo które narzędzie
TeamViewer jest dobrym wyborem, jeśli potrzebujesz najszerszego ekosystemu integracji, API i certyfikatów do wpisania w przetargu, a budżet pozwala na plan Tensor. Płacisz najwięcej, ale dostajesz najdłuższą listę kontrolną.
AnyDesk ma sens, gdy priorytetem jest lekki klient i prosty model licencyjny, a kontrola nad infrastrukturą nie jest wymogiem – albo jesteś na tyle duży, by sfinansować wersję On‑Premises.
Remotly wybierz, gdy chcesz, żeby ruch zdalnego dostępu został w Twojej sieci bez budżetu korporacyjnego, pracujesz na tożsamości Microsoft Entra ID, a jakość obrazu (4K–6K, HDR) ma znaczenie dla części zespołu. Dodatkowo dla firm z Polski i UE: umowa i wsparcie od europejskiego podmiotu, co upraszcza ocenę dostawcy pod NIS2 i RODO.
Najprostszy test: zarejestruj konto firmowe Remotly, uruchom własny relay na dowolnej maszynie w sieci i porównaj z tym, co masz dziś. Plany biznesowe mają 30‑dniowy okres testowy bez karty. Jeśli wolisz porozmawiać o konkretnej konfiguracji, napisz do nas.
Zastrzeżenie i źródła
Porównanie przygotował zespół Remotly, więc warto czytać je z tą świadomością. Staraliśmy się rzetelnie oddać mocne strony konkurencji; dane o ich produktach pochodzą z publicznej dokumentacji i oświadczeń firm, stan na październik 2026. Jeśli zauważysz nieścisłość, napisz do nas – poprawimy.
- TeamViewer Trust Center – certyfikaty i standardy bezpieczeństwa
- AnyDesk – oświadczenie publiczne o incydencie ze stycznia 2024
- Remotly – cennik i porównanie planów
- Remotly – pobieranie i Relay Server
- Oświadczenia TeamViewer z czerwca 2024 dotyczące incydentu w środowisku korporacyjnym (Trust Center, sekcja Statements)